よくある質問
このページでは、よくある質問に回答します。
サービス全般
ログインのパスワードを忘れました。どうすれば良いですか?
パスワードを忘れた場合
ユーザ登録時に"本人確認用メールアドレス"を登録した場合、こちらからパスワードをリセットできます。
また、下記の場合はアカウントの管理者に、該当ユーザのパスワード変更を依頼してください。
- 本人確認用メールアドレスを登録していない。
- 本人確認用メールアドレスがわからない。
- 本人確認用メールアドレスを受信できない。
X-Forwarded-Forヘッダーに複数のIPアドレスがある場合、API KeyのIP制限の対象は?
API KeyのIP制限 : X-Forwarded-Forヘッダーに複数のIPアドレスがある場合
X-Forwarded-Forヘッダーに複数のIPアドレスが記載されている場合、一番左に記載されているIPアドレスで制限の確認をします。
オンプレミス環境でも利用できますか?
前提条件及び動作環境
- インターネット経由でサービスを提供します。オフラインでのご利用はできません。
- YubikeyのOTP検証は、Yubico社のAPIを利用しています。AESを変更したYubiKeyにも当サービスは対応しています。
- サービスを利用するには、DAuthのアカウントが必要です。
- Rakuten Rapid API経由でご利用の際には、Rakuten Rapid APIのアカウントも別途必要になります。
どのような認証方法に対応していますか?
対応している認証方法
DAuthで使用できる認証方法は下記の通りです。
- FIDO2認証/Passkey(パスキー)
- Yubico OTP
- NJS ATKey OTP
- Google Authenticator、Microsoft AuthenticatorなどのOATH認証
どのような認証デバイスに対応していますか?
対応している認証デバイス
DAuthで使用できる認証デバイスは下記の通りです。
- YubiKey(OTP/FIDO)
- FIDO2認証デバイス及び、FIDO U2F認証デバイス
- Passkeyとなる端末(Windows、ChromeBook、Android、Apple系の端末)
- NJS ATKey(当社独自の認証デバイス、生体認証を使ったOTP/FIDO認証が可能です)
- OATHアプリケーション(Google Authenticator、Microsoft Authenticatorなど)をインストールしたデバイス
** その他のデバイスについては、随時検討していきます。 **
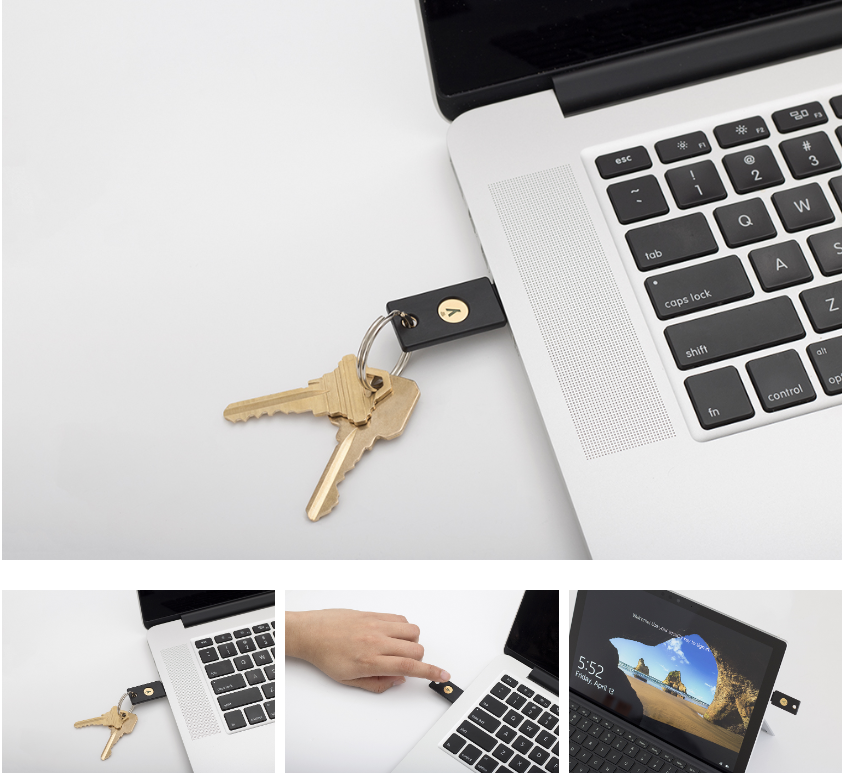
YubiKeyとは
YubiKeyのメーカーであるYubico社は、スウェーデンに拠点を置き、全世界120カ国以上、5万社、数百万個以上に、ワンタイムパスワードタイプの多要素認証ハードウェアを販売している企業です。
U2Fを規格策定する組織であるFIDO Allianceの中でも、中心的な役割を果たしています。
主要ユーザにはフォーチュン100企業も多数挙げられ、Google、Microsoft、Salesforce、Facebookなども含まれます。
NJS ATKeyとは
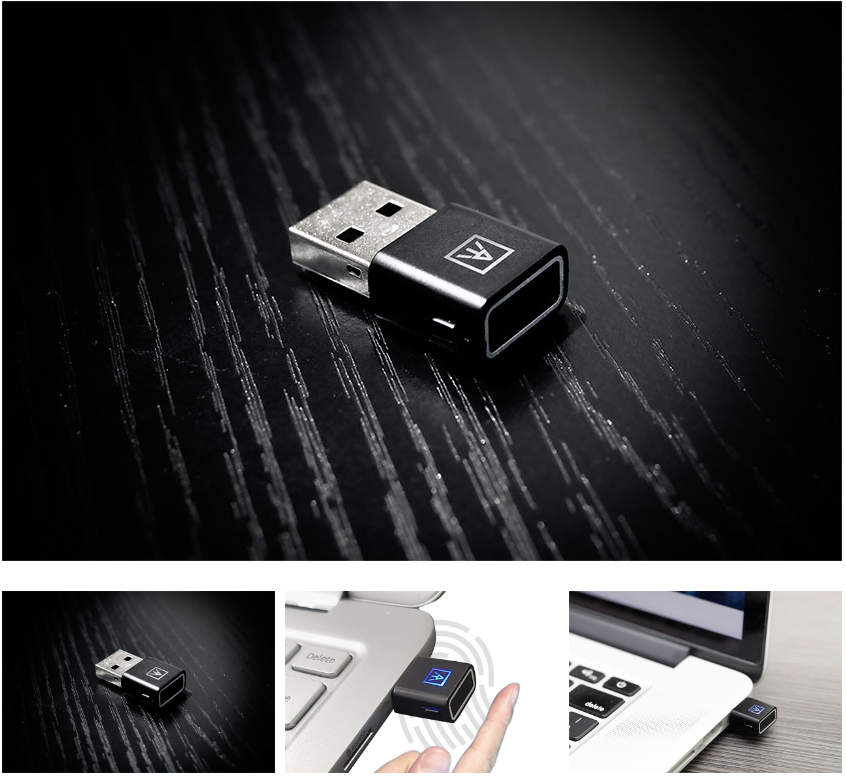
ATKeyのメーカーであるAUTHENTREND社は、台湾で最も多くのFIDO2認定を取得しており、この認定を取得した最初の指紋セキュリティキーソリューション企業です。
NJS ATKey(USBセキュリティ鍵)はFIDO2認証のほか、センサー部に触れることにより指紋認証を行った後、発生するワンタイムパスワード(OTP)を発行する機能を有しています。
本デバイスについては、こちらよりお問い合わせください。
問い合わせ先と対応時間は?
サポート窓口と対応時間について
■ 問い合わせ方法 : メールサポート (https://dauth-cloud.com/contact/)
■ 対応時間 : 土日祝日・当社休暇を除く、平日10:00~12:00、13:00~17:00
上記の対応時間外にいただいたお問い合わせにつきましては、内容を確認し、翌営業日中にお返事いたします。
電話対応等については、個別の有料サポート対応になりますので、お問い合わせください。
DAuth API
UnauthorizedOperationエラーになります。どうすれば良いですか?
UnauthorizedOperationエラー
APIを実行したときに、下記のエラーが表示された場合
処理結果 : UnauthorizedOperation
メッセージ : Insufficient permissions. XXXX XXXX is required.
こちらで、該当のAPIを認可してください。
DAuth APIを実行するとステータスコード400でエラーになりますが、利用履歴には記録されずエラーの原因がわかりません。
利用履歴に残らないエラー
DAuth APIのレスポンスのステータスコードが400系エラーで、レスポンスメッセージも無く、利用履歴に記録されない場合、 URLの誤りが考えられます。
原因の多くは、クエリパラメータで入力したデータのエンコード忘れです。
クエリパラメータの値がURLエンコードされているかご確認ください。
Webコンソール
アカウント>APIキー利用状況の成功/失敗について、どのように集計されますか?
集計結果について
成功 : APIの呼び出しで、成功レスポンス(HTTPのステータスコード=200番台)をした総数です。
失敗 : APIの呼び出しで、クライアントエラー(HTTPステータスコードが400番台)もしくは、
      サーバエラーレスポンス(HTTPステータスコードが500番台)をした総数です。
成功時の補足
APIの実行結果が、成功レスポンス(HTTPのステータスコードが200)でも、処理結果として、異常や失敗を返すAPIがあります。
例えば、YubiKeyのOTP検証APIで、過去のOTPが指定された場合、
APIの実行結果は、成功レスポンス(HTTPのステータスコードが200)となりますが、
処理結果として、status=REPLAYED_OTP(過去のOTPのため、認証失敗)を返します。
※この場合、HTTPとして成功レスポンスしている為、成功として集計します。
WebコンソールにFIDOデバイスでログインするには?
FIDOデバイスでのログイン方法
DAuth Webコンソールは、パスワードに加え、FIDOデバイス(パスキー)でのログインに対応しています。
- ログイン画面の 認証方法 で FIDO を選択します。
- アカウントコード と ログインID を入力します。(FIDO選択時はパスワードの入力欄は表示されません)
- ログイン ボタンをクリックすると、ブラウザのWebAuthnによる認証が開始されます。
- 画面の案内に従って認証器を操作すると、ログインが完了します。
補足
選択した認証方法(パスワード/FIDO)は、ご利用のブラウザに記憶されます。次回以降は前回選択した認証方法が初期表示されます。
事前にログイン用FIDOデバイスの登録が必要です
FIDOでログインするには、あらかじめログイン用のFIDOデバイスを登録しておく必要があります。登録手順はこちらを参照してください。
FIDOログインを使うには何が必要ですか?
FIDOログインの事前準備
FIDOデバイスでログインするには、下記の準備が必要です。
- WebAuthnに対応したブラウザ を利用してください。対応していないブラウザではFIDOログインを利用できません。
- ログイン用FIDOデバイスの登録 を事前に行ってください。 メニューバーの [アカウント] - [設定] からプロフィール画面を開き、ユーザ(自分)情報カードの [FIDOデバイス] ボタンから登録します。
サービス提供用のFIDO管理とは別の機能です
ここで登録するのは、ご自身がWebコンソールにログインするためのFIDOデバイスです。 サービス提供用に登録する認証デバイス([認証デバイス] - [FIDO管理])とは別の機能です。 ログイン用FIDOデバイスの詳細はこちらを参照してください。
パスワードを使わずFIDOのみでログインするようにしたい
パスワード無効設定
ユーザ情報の パスワード無効設定 を有効にすると、そのユーザはパスワードによるログインができなくなり、FIDO認証のみ でログインするようになります。
設定は、ユーザの編集画面で行います。詳細はこちらを参照してください。
有効化にはログイン用FIDOデバイスの事前登録が必要です
パスワード無効設定を有効にするには、あらかじめログイン用のFIDOデバイスを 1つ以上 登録しておく必要があります。
FIDOデバイスが登録されていない状態で有効にして保存すると、次のエラーメッセージが表示され、設定できません。
ログイン用FIDOデバイスが登録されていないため、パスワード認証を無効化できません。
FIDOでログインできません。どうすれば良いですか?
FIDOログインに失敗する場合
FIDOログインに失敗する場合、下記の原因が考えられます。
- WebAuthnに対応していないブラウザを利用している。(「このブラウザは FIDO(WebAuthn)に対応していません。」と表示されます)
- ログイン用のFIDOデバイスが登録されていない。
- アカウントコードまたはログインIDが誤っている。
- 認証器の操作をキャンセルした、または操作がタイムアウトした。
エラーメッセージについて
セキュリティ上の理由から、FIDOログインの失敗時は原因を特定しない共通のメッセージ(「ログインに失敗しました。」)が表示されます。
上記のポイントを順にご確認ください。
ログイン用FIDOデバイスはいくつ登録できますか?
ログイン用FIDOデバイスの登録上限
1ユーザあたり登録できるログイン用FIDOデバイスは、最大3つまで です。
上限に達している状態で追加しようとするとエラーになります。追加したい場合は、不要なデバイスを削除してから操作してください。
ヒント
複数のFIDOデバイスを登録しておくと、1つを紛失・故障した場合でも、別のデバイスでログインできます。
ログイン用FIDOデバイスを紛失・全て削除した場合、ログインできますか?
FIDOデバイスを失った場合の対応
状況によって対応が異なります。
- パスワード無効設定が無効の場合 : 引き続きパスワードでログインできます。
- パスワード無効設定が有効の場合 : FIDO認証のみが有効なため、ログイン用FIDOデバイスをすべて失うと、ご自身ではログインできなくなります。
パスワード無効設定が有効なユーザが、ログイン用FIDOデバイスをすべて失ってログインできなくなった場合は、同じアカウントの別のユーザ(管理者など)にログインしてもらい、該当ユーザの「パスワード無効設定」を解除してもらってください。 解除後はパスワードでログインできるようになります。
危険
パスワード無効設定を有効にしている場合、ログイン用FIDOデバイスをすべて削除・紛失すると、ご自身ではコンソールにログインできなくなるおそれがあります。
複数のFIDOデバイスを登録しておく、または設定を解除できる別のユーザを確保しておくなど、ログイン手段が失われないようご注意ください。